Climb Up : une fuite confirmée touche les dossiers clients et leurs liens familiaux

14 octobre 2026 — France. Des données de clients de Climb Up, mais aussi des informations sur leurs proches, sont concernées par une fuite reconnue par le réseau de salles d’escalade. Le périmètre humain dépasse donc les seuls titulaires d’un compte, sans qu’un bilan consolidé soit disponible.
FAITS CONFIRMÉS
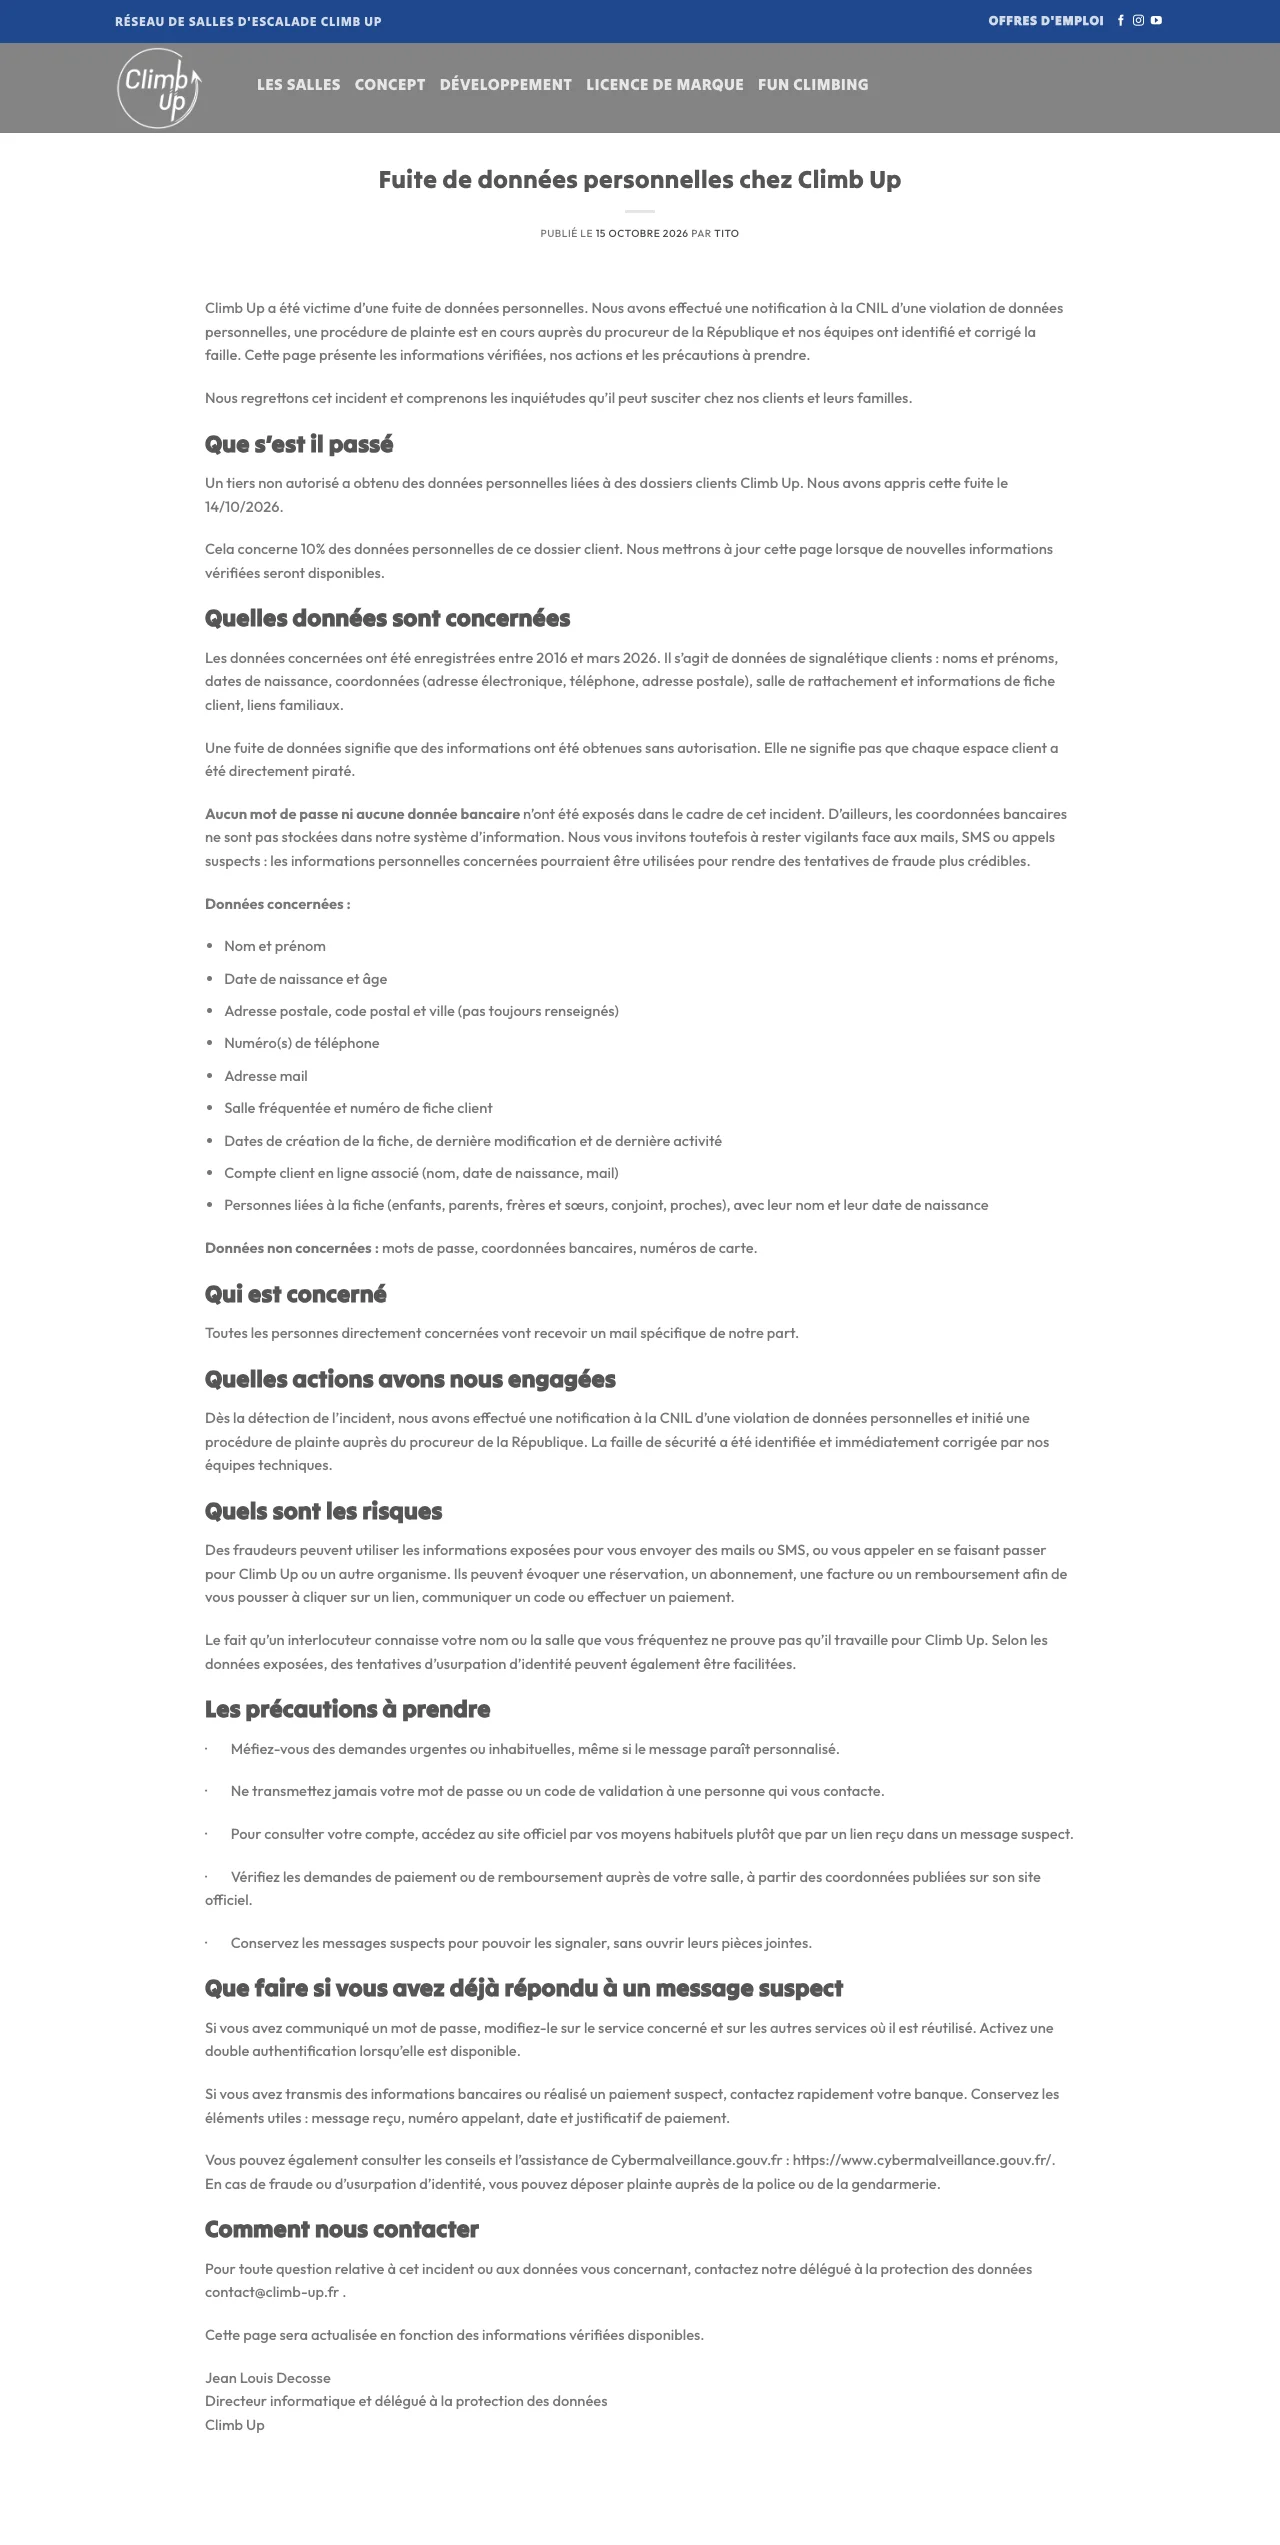
Dans sa communication du 15 octobre, Climb Up indique avoir appris l’incident la veille. Les données concernées remontent à la période 2016–mars 2026 : identité, naissance, coordonnées et informations liées aux fiches clients. Des liens familiaux, avec les noms et dates de naissance des proches, figurent également dans le périmètre décrit. Le Progrès recoupe ces éléments.
L’entreprise affirme avoir corrigé la faille, notifié la CNIL et engagé une procédure de plainte. Elle exclut l’exposition des mots de passe et des coordonnées bancaires. Ces précisions sont celles de l’organisme ; elles ne constituent pas un rapport d’audit indépendant.
REVENDICATIONS
Le chiffre d’environ 151 000 fiches et le périmètre de 29 structures proviennent d’une revendication rapportée par la presse spécialisée. Ils ne sont pas confirmés par Climb Up dans le document consulté. Une fiche ne correspond pas nécessairement à une personne distincte.
CORRÉLATIONS ÉTAYÉES
La période et les catégories de données annoncées par Climb Up concordent avec plusieurs éléments de la revendication, selon Fuites Infos et Cyberattaque.org. Cette concordance ne valide pas automatiquement son volume total. Aucun lien technique avec d’autres fuites françaises n’est établi par ces sources.
HYPOTHÈSES / POINTS À CONFIRMER
Le nombre de personnes distinctes, la proportion de mineurs et le détail des salles concernées restent à préciser. La formule de l’entreprise évoquant « 10 % des données personnelles » ne permet pas de calculer un nombre de victimes. Confiance élevée sur l’existence de la fuite ; volume non confirmé.
Analyse éditoriale
Le risque ne se résume pas à une liste d’e-mails. Une relation familiale associée à une salle et à des coordonnées peut rendre une sollicitation frauduleuse plus convaincante. La connaissance d’informations exactes par un interlocuteur ne prouve pas son identité. Aucune exploitation frauduleuse généralisée n’est démontrée dans les éléments retenus.
Sources et document
Communication Climb Up du 15 octobre, copie reproduite par Fuites Infos ; Le Progrès, 17 octobre ; Fuites Infos ; Cyberattaque.org.
Par Christophe Martin-Landré (CML / ChrissM), Journaliste, fondateur et directeur de publication de PRODPRESS®.
© 2026 PRODPRESS MEDIA GROUP LLC. Texte original PRODPRESS® ; les documents cités restent la propriété de leurs auteurs et institutions. Reproduction soumise à autorisation, hors exceptions légales.
Les revendications ne valent pas preuve de leur intégralité. Toute personne mise en cause bénéficie de la présomption d’innocence. Aucune donnée volée ni lien vers un corpus compromis n’est publié. Rectification et droit de réponse : prodpress@protonmail.com.